 La tua Casa
 Rocksolid
 Kraft Fliesen
Gleich zwei Meldungen betreffen gerade fast jede WordPress-Seite: Am 21. Oktober 2026 hat das PHP-Projekt außerplanmäßige Updates gegen zwei kritische Lücken veröffentlicht, am 28. Oktober folgte WordPress 7.1.4 mit 22 Sicherheitskorrekturen. Die gefährlichere WordPress Sicherheitslücke steckt dabei nicht in WordPress selbst, sondern in PHP, der Software auf dem Server. Und die aktualisiert sich nicht, wenn du im Backend auf „Aktualisieren“ klickst.
Was am 21. Oktober passiert ist
Das PHP-Projekt hat die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht. Die Updates schließen zwei Lücken mit den Kennungen CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 von 10 Punkten im Bewertungssystem CVSS als kritisch eingestuft, weil ein Angreifer darüber Code auf dem Server ausführen kann, ohne sich anzumelden (vgl. [2]).
Betroffen sind laut PHP-Projekt alle Installationen, die Webanfragen beantworten, egal ob der Server mit PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP oder LiteSpeed arbeitet. Das größte Risiko sieht das Projekt bei mod_php: Dort wurde gezeigt, dass eine einzige Anfrage ohne Anmeldung den Angriff auslösen kann, noch bevor WordPress überhaupt geladen ist. Eine vollständige Abhilfe ohne Update gibt es nach Angabe des Projekts nicht (vgl. [2]).
Warum diese Lücke so ernst ist
Zwei Dinge machen den Fall heikel. Erstens sitzt die Lücke unterhalb von WordPress. Ein Sicherheits-Plugin, ein gutes Passwort oder ein aktuelles Theme helfen hier nicht, weil der Angriff ansetzt, bevor dein Code läuft. Zweitens waren die Details nach Darstellung des Sicherheitsanbieters Trend Micro schon am 20. Oktober öffentlich, einen Tag vor den Updates, und funktionierender Angriffscode tauchte vor der offiziellen Korrektur auf (vgl. [4]).
Für dich heißt das: Wer noch eine ältere PHP-Version auf dem Server hat, betreibt eine Website mit bekannter Schwachstelle, für die es fertige Werkzeuge gibt. Das betrifft nicht nur Shops. Auch eine einfache Unternehmensseite mit Kontaktformular kann übernommen werden, um Spam zu verschicken, Besucher umzuleiten oder Schadcode auszuliefern. Den Schaden hast du dann bei Google, bei deinen Kunden und im Zweifel beim Datenschutz.
WordPress Sicherheitslücke: Update im Backend reicht nicht
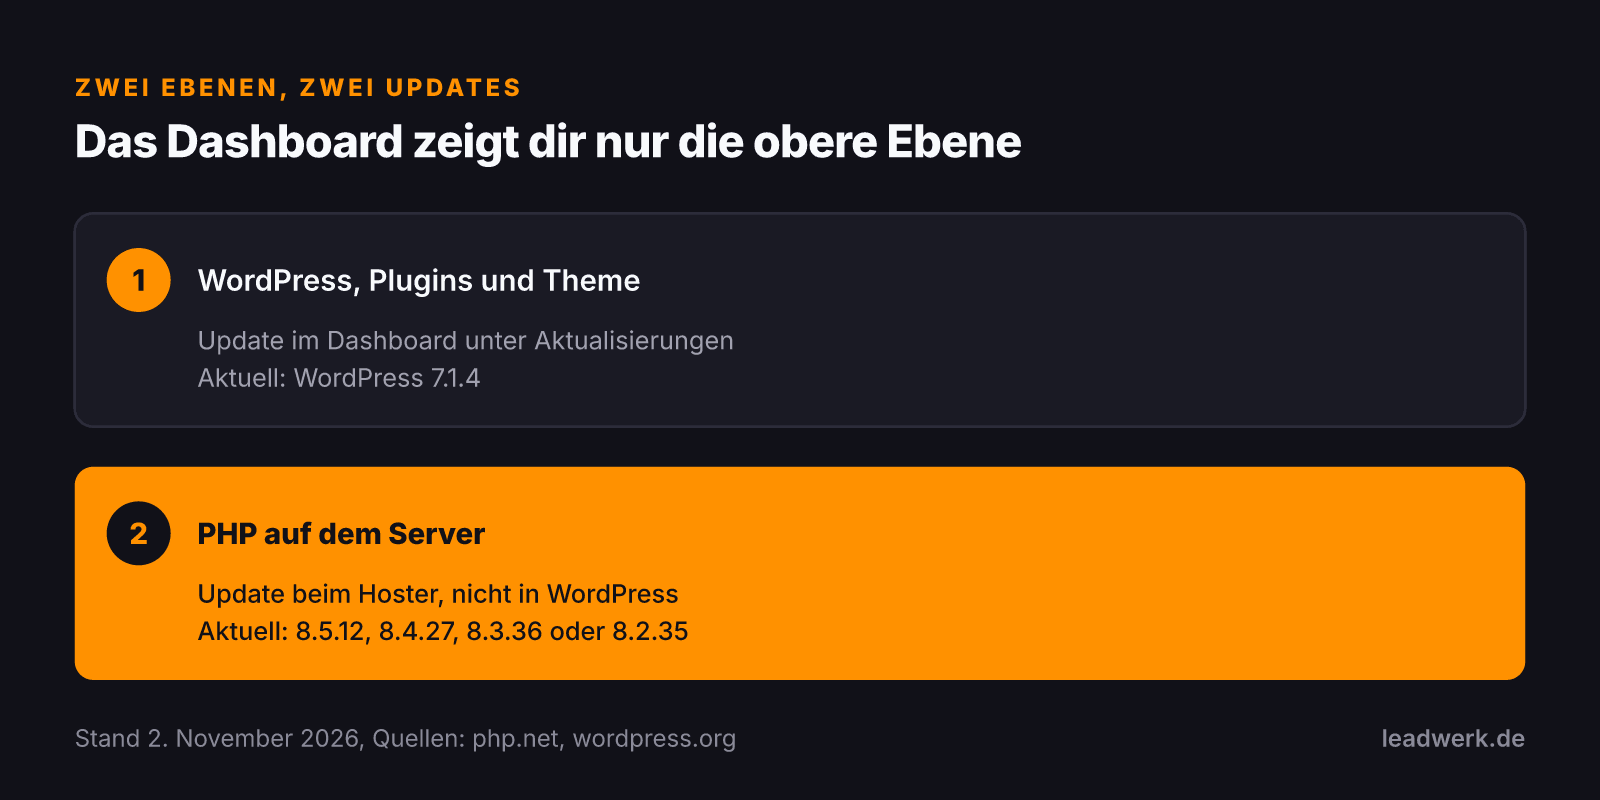
Viele Inhaber gehen davon aus, dass ihre Seite sicher ist, sobald im Dashboard keine Updates mehr angezeigt werden. Das stimmt nur für WordPress, Plugins und Theme. PHP läuft eine Ebene tiefer, auf dem Server deines Hosters. WPBeginner weist ausdrücklich darauf hin, dass ein WordPress-Update PHP nicht mit aktualisiert (vgl. [1]), und auch Trend Micro betont, dass die Korrektur an der PHP-Umgebung selbst ansetzen muss (vgl. [4]).
Ob die neue PHP-Version bei dir schon läuft, hängt deshalb an deinem Hosting. Manche Hoster spielen Korrekturen innerhalb einer Versionsreihe selbst ein, andere überlassen das dir, und bei eigenen Servern liegt es ohnehin bei dir oder deinem Dienstleister. Verlassen solltest du dich darauf nicht, sondern einmal nachsehen.
So prüfst du deine PHP-Version in zwei Minuten
Den Stand siehst du direkt in WordPress, ohne Zugang zum Server. WPBeginner beschreibt den Weg über den Website-Zustand (vgl. [1]):
- Melde dich im Backend an und öffne „Werkzeuge“, dann „Website-Zustand“.
- Wechsle auf den Reiter „Bericht“ und klappe den Abschnitt „Server“ auf.
- Lies die PHP-Version ab und vergleiche sie mit der Liste unten.
Sicher bist du mit 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 und allen neueren Ständen derselben Reihe. Steht dort zum Beispiel 8.3.30, läuft zwar eine unterstützte Reihe, aber ohne die Korrektur. Steht dort 8.1 oder älter, bekommt deine Version vom PHP-Projekt gar keine Updates mehr (vgl. [2]). Wie du in dem Fall sauber auf eine neuere Reihe wechselst, steht im Beitrag zum Umstieg von PHP 7 auf PHP 8.
Kommst du nicht ins Backend, frag deinen Hoster nach der genauen PHP-Version, also mit allen drei Zahlen. Die Antwort „PHP 8.3“ reicht nicht, denn ob die Korrektur drin ist, entscheidet die letzte Stelle. Lass dir die Umstellung am besten schriftlich bestätigen, dann hast du den Stand auch für später dokumentiert.
WordPress 7.1.4: was das Update schließt
Unabhängig von PHP hat das WordPress-Projekt am 28. Oktober Version 7.1.4 veröffentlicht. Das Update behebt 22 Schwachstellen, darunter mehrere Fälle von Cross-Site-Scripting, bei denen Angreifer Schadcode in Inhalte einschleusen, dazu Probleme mit Berechtigungen und offengelegten Informationen. Das Projekt empfiehlt, sofort zu aktualisieren (vgl. [3]). Schon am 6. Oktober war mit 7.1.3 ein Update mit sieben Sicherheitskorrekturen erschienen (vgl. [1]).
Wer noch auf einer älteren Hauptversion ist, bekommt die Korrekturen zum Teil als eigenes Update, zurück bis WordPress 4.7. Für 4.6 und älter gibt es keine Sicherheitsupdates mehr (vgl. [3]). Prüfe nach dem Update kurz Formulare, Buchungen und alles, was Anfragen bringt. Ein Update ist erst erledigt, wenn die Seite danach wieder so arbeitet wie vorher.
Was du jetzt tun solltest
Die Reihenfolge ist einfach, und meist ist alles in kurzer Zeit erledigt:
- Lege ein Backup von Dateien und Datenbank an oder prüfe, dass das letzte Backup deines Hosters von heute ist.
- Aktualisiere WordPress auf 7.1.4, danach Plugins und Theme.
- Prüfe die PHP-Version wie oben beschrieben. Fehlt die Korrektur, stelle sie im Hosting-Dashboard um oder bitte deinen Hoster schriftlich darum.
- Teste danach Startseite, Kontaktformular und Login.
- Plane den Wechsel, wenn du noch PHP 8.2 nutzt: Diese Reihe bekommt nach dem 31. Dezember 2026 keine Sicherheitskorrekturen mehr (vgl. [2]).
Wichtig ist auch, wer das künftig übernimmt. Solche Meldungen kommen nicht nach Plan, und die Zeit zwischen Veröffentlichung und ersten Angriffen ist kurz. Ohne festen Zuständigen bleibt ein Update schnell zwei Wochen liegen. Wie eng Pflege und Leistung zusammenhängen, zeigt auch der Beitrag zum richtigen Cache-Plugin für WordPress.
Unser Blick aus der Praxis
Bei den Websites, die wir betreuen, pflegen wir WordPress über Schnittstellen und die Kommandozeile statt per Klick im Backend. Bei einer Meldung wie dieser lesen wir deshalb zuerst die PHP-Version jeder Website direkt beim Hoster ab und ziehen nach, wo die Korrektur fehlt. Vor Updates von Kern, Plugins oder Theme legen wir eine Sicherung an, damit es einen Weg zurück gibt. Mehr Rechte und mehr Zugänge, etwa für KI-Werkzeuge, machen diese Grundlagen noch wichtiger, wie der Beitrag zu WordPress KI und Agenten zeigt.
Unsere Einschätzung: Diese WordPress Sicherheitslücke ist kein Grund zur Panik, aber einer zum Handeln, und zwar diese Woche. Wer WordPress als System für die eigene Website nutzt, bekommt dafür viel Freiheit, muss die Vorteile von WordPress als CMS aber mit regelmäßiger Pflege bezahlen. Wenn du das nicht selbst im Blick behalten willst, sprich mit uns als WordPress Agentur Karlsruhe.
Quellen:
[1] WPBeginner: Spotlight 29, WPVibe Passes 100,000 Users, OptinMonster MCP, and an Urgent PHP Fix (30.10.2026). wpbeginner.com (abgerufen November 2026).
[2] PHP-Projekt: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 Released, Sicherheitshinweis (21.10.2026). php.net (abgerufen November 2026).
[3] WordPress.org: Version 7.1.4 (28.10.2026). wordpress.org (abgerufen November 2026).
[4] Trend Micro: Zwei hochkritische PHP-Sicherheitslücken (Oktober 2026). trendmicro.com (abgerufen November 2026).
Ist deine WordPress-Seite auf dem neuesten Stand?
In 15 Minuten schauen wir gemeinsam auf WordPress-Version, PHP-Stand, Plugins und Backups deiner Website. Danach weißt du, ob die aktuellen Lücken geschlossen sind und was du als Nächstes angehen solltest.